FinexKryptoměnyKrypto trhem otřásl hackerský útok. Škody dosahují 30 milionů a dotčené síti hrozí tvrdý restart
Krypto trhem otřásl hackerský útok. Škody dosahují 30 milionů a dotčené síti hrozí tvrdý restart
Hackerský útok na síť Qubic zasáhl přes 1 400 účtů a připravil je o tokeny za zhruba 30 milionů korun. Síť stojí, většina odcizených prostředků je zmrazená a tým zvažuje, jak škody napravit. Co se stalo?
Krypto peněženka vypadá bezpečně, jenže slabě vytvořený seed může útočníkovi otevřít cestu k prostředkům.
Blockchain první vrstvy Qubic pozastavil včera provoz poté, co útočník zneužil slabinu při generování seedů kryptoměnových peněženek.
Incident zasáhl více než 1 400 účtů a vedl k odcizení přibližně 2,94 bilionu tokenů Qubic (QU) v hodnotě zhruba 1,4 milionu dolarů (30 mil. Kč).
Síť byla pozastavena na ticku 85 371 949 a nadále nefunguje. Tým Qubic mapuje dotčené peněženky a připravuje možnosti obnovy prostředků.
Termín opětovného spuštění ani plán náhrady pro poškozené uživatele zatím síť neoznámila, ale ve hře může být reset sítě a vrácení jejího stavu do období před útokem.
Zmrazené odcizené prostředky
Podle Qubicu 87,1 % odčerpaných tokenů síť nikdy neopustilo a zůstává zmrazených. Zbývajících 12,9 % útočník převedl na burzu MEXC, jejíž tým daný účet zmrazil přibližně do hodiny od incidentu.
Slabina se týkala seedů vytvořených v jakémkoli prohlížeči na iPhonu či iPadu, v Safari na počítačích Mac a v aplikaci Qubic pro iOS ve verzích před červencem 2025.
Zdroj: mexc.com
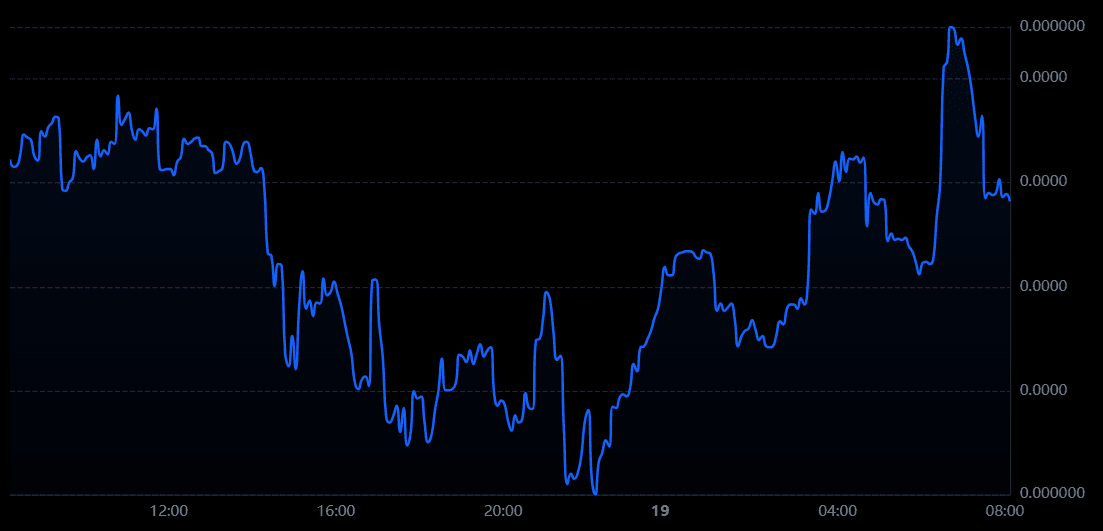
Aktuální cenový vývoj tokenu Qubic
Seed je bezpečnostní prvek, z něhož lze odvodit přístup ke kryptoměnové peněžence.
Pokud nevznikne dostatečně náhodně, útočník může rekonstruovat privátní klíče a nad prostředky převzít kontrolu. Navenek tedy peněženka může fungovat bezchybně, ale ve skutečnosti je jen otázkou času, než bude napadena.
Qubic uvedl, že chybu opravil v nejnovější verzi webové peněženky. Záznam pro verzi 4.26.4 ukazuje, že projekt při tvorbě seedů nahradil funkci JavaScriptu Math.random() funkcí crypto.getRandomValues().
Funkce Math.random() není určená k vytváření kryptografických prvků. Naproti tomucrypto.getRandomValues() poskytuje kryptograficky bezpečný zdroj náhodných hodnot.
Útok na Qubic není ojedinělý. V červenci společnost Coldcard informovala o odcizených prostředcích z peněženek, jejichž seedy oslabila chyba firmwaru.
Obdobné nedostatky se v roce 2023 objevily také v rozšíření Trust Wallet pro prohlížeče a v nástroji Libbitcoin Explorer.
Qubic je blockchain první vrstvy pro transakce a smart kontrakty bez poplatků. Využívá konsensus Useful Proof of Work (UPoW), který má přesměrovávat těžební energii na trénování umělé inteligence.
Tržní kapitalizace tokenu QU činila v době psaní článku přibližně 62,6 milionu dolarů.
Podle vyšetřovací zprávy AMLBotv roce 2026 tvořily hackerské útoky ve třetím čtvrtletí 19 % případů krypto kriminality, ale stály za 40 % nahlášených ztrát.
Jak uděláte z 1 milionu 10: přesný postup i s modelovým portfoliem
Zdesetinásobení kapitálu není otázkou geniálního tipu. Ukazujeme tři způsoby, jak nechat peníze pracovat současně.
Popisujeme přesnou matematiku, modelové portfolio i místa, kde se plán nejčastěji láme.
Jak může vypadat portfolio, které vás k 10 milionům postupně dovede?
Analytik specializující se na investování, akciové trhy a kryptoměny. Je absolventem bakalářského studia na Vysoké škole ekonomické v Praze a v současnosti zde pokračuje v navazujícím magisterském studiu.
Na finančních trzích se pohybuje již více než deset let a dlouhodobě se věnuje analýze tradičních i kryptoměnových trhů. Ve Finexu působí jako šéfredaktor a zaměřuje se na investování, makroekonomii a aktuální dění na finančních trzích.
Abychom Vám mohli poskytnout co nejlepší služby, používáme různé technologie, mezi které patří i soubory cookies.
Váš souhlas s použitím těchto technologií nám umožní zpracovávat údaje, jako je Vaše chování při používání našeho webu. Díky tomu můžeme náš web dále zlepšovat. Nesouhlas nebo odvolání souhlasu může nepříznivě ovlivnit určité vlastnosti a funkce těchto webových stránek.
Technické
Vždy aktivní
Technické cookies jsou nezbytně nutné pro legitimní účel umožnění použití služby, kterou si náš čtenář nebo uživatel výslovně vyžádal navštívením stránek a není možné je vypnout.
Předvolby
Technické uložení nebo přístup je nezbytný pro legitimní účel ukládání preferencí, které nejsou požadovány odběratelem nebo uživatelem.
Statistiky
Cookies využívané výhradně pro statistické a analytické účely, abychom naše stránky mohli neustále zlepšovat dle toho, jak se naši čtenáři a uživatelé chovají a jaké mají preference.Technické uložení nebo přístup, který se používá výhradně pro anonymní statistické účely. Bez předvolání, dobrovolného plnění ze strany vašeho Poskytovatele internetových služeb nebo dalších záznamů od třetí strany nelze informace, uložené nebo získané pouze pro tento účel, obvykle použít k vaší identifikaci.
Marketing
Cookies používané k vytvoření uživatelských profilů za účelem zobrazování reklamy nebo sledování chování na webových stránkách pro podobné marketingové účely.









 96 %


 88 %